Ingen av de tre största läckorna från AI-kompanjontjänster berodde på en smart attack. I varje fall var datan nåbar för vem som helst som visste var man skulle leta, eller togs från en sajt som byggts med lite säkerhet. Det är det mönstret som är värt att förstå.
Tre läckor, tre sorters skada
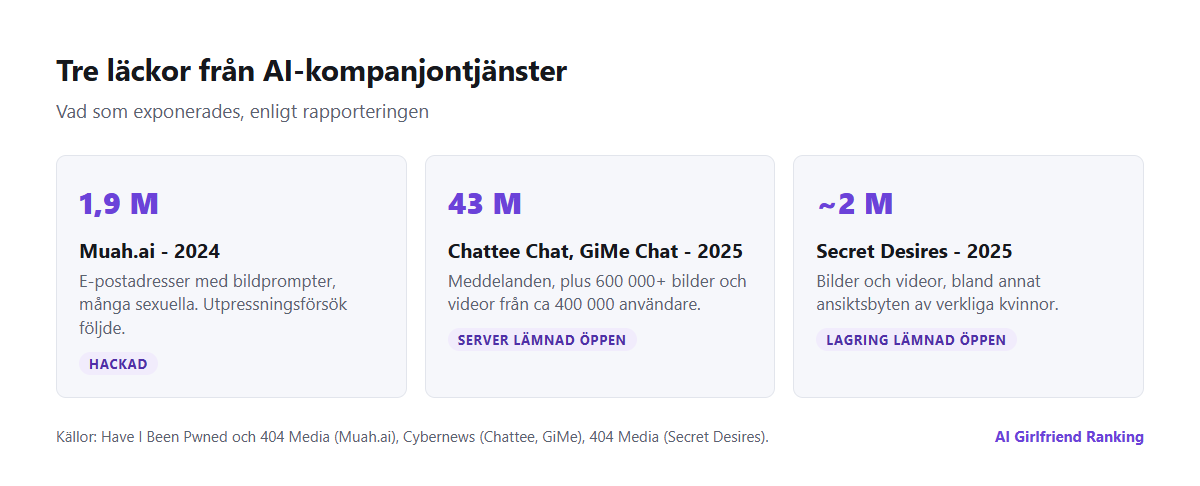
Vad som exponerades i varje fall, enligt rapporteringen.
Muah.ai, 2024. En hackare tog data från sajten för ”AI-flickvän” och lämnade den till journalister. Den innehöll omkring 1,9 miljoner e-postadresser tillsammans med de prompter användarna skrivit för att generera bilder - många sexuella, och vissa beskrev övergrepp mot barn. Många adresser gick att koppla till verkliga identiteter. Säkerhetsforskaren Troy Hunt lade till intrånget i Have I Been Pwned som ett känsligt intrång, och utpressningsförsök mot personer i datan följde.
Chattee Chat och GiMe Chat, 2025. Forskare på Cybernews hittade en server som tillhörde den Hongkongbaserade utvecklaren av de två apparna och som lämnats öppen utan lösenord. Den innehöll mer än 43 miljoner meddelanden och över 600 000 bilder och videor från omkring 400 000 användare, mest i USA. Där fanns inga namn eller e-postadresser, men IP-adresser och enhetsidentifierare, och köplogger som visade att vissa användare lagt tusentals dollar. Servern stängdes först efter att den hade dykt upp i offentliga sökmotorer för exponerade enheter.
Secret Desires, 2025. Journalister på 404 Media hittade plattformens molnlagring offentligt åtkomlig. Den innehöll nästan två miljoner bilder och videor, bland annat en stor mängd som gjorts med en funktion för ansiktsbyte som placerade verkliga kvinnors foton - hämtade från sociala medier, studentfotografier, till och med en årsbok - i explicit innehåll. Lagringen låstes inom ungefär en timme efter att bolaget kontaktats. Secret Desires är en av apparna vi har granskat; läckan är relevant för alla som använde dess bildfunktioner.
Därför är kompanjonappar attraktiva mål
- Innehållet är unikt komprometterande. Sexuella chattar, fantasier och genererade bilder är idealiskt material för utpressning.
- Många aktörer är små. Snabbväxande appar byggda av pyttesmå team, ibland på ihoptejpade komponenter med öppen källkod, hoppar ofta över säkerhetens grunder.
- Allt lagras. Tjänsten behöver din historik för att minnas dig, så år av text hopar sig - se vad din app för AI-flickvän vet om dig.
- Bilder ligger i molnlagring. Felkonfigurerade lagringsutrymmen är en av de vanligaste orsakerna till läckor över hela internet. Detaljerna om hur kompanjonbilder lagras finns i var dina bilder faktiskt finns.
Om du tror att du drabbats
| Steg | Vad du gör |
|---|---|
| 1. Kontrollera | Sök på din e-postadress på haveibeenpwned.com; känsliga intrång kräver att du verifierar adressen |
| 2. Lås ned | Byt lösenord på tjänsten och överallt där du återanvänt det; slå på tvåfaktorsautentisering |
| 3. Separera | Flytta kontot till en e-postadress som inte är knuten till ditt namn eller ditt arbete |
| 4. Räkna med kontakt | Se upp för utpressnings- och nätfiskemejl som hänvisar till intrånget - de är vanliga efteråt |
| 5. Betala inte | Spara meddelandena, anmäl till polisen (114 14, eller 112 vid pågående brott) och till plattformen; betalning stoppar sällan kraven |
| 6. Bilder | Om intima bilder är inblandade kan StopNCII.org hjälpa till att blockera dem hos medverkande plattformar |
| 7. Fråga | Begär att få veta vilka uppgifter bolaget hade och be om radering - se hur du begär ut din data |
haveibeenpwned.com - gratis att använda; känsliga intrång kräver att du verifierar din adress.
Begränsa skadan innan något intrång sker
- Använd en separat e-postadress som inte innehåller ditt namn. Det är det enskilt mest effektiva steget, eftersom det bryter kopplingen mellan datan och dig.
- Lägg aldrig in ditt ansikte eller identifierande uppgifter i genererade bilder eller uppladdningar.
- Håll verkliga personers namn utanför chattarna, särskilt partner, kollegor och alla i explicita scenarier.
- Radera det du inte längre behöver. Vissa appar låter dig radera enskilda chattar eller bilder; gammal data kan inte läcka om den inte längre finns. Att radera ett konto hos en AI-kompanjon förklarar vad som faktiskt tas bort.
- Föredra appar som svarar på säkerhetsfrågor. I Mozillas granskning 2024 sa 73 % av tillverkarna av romansbottar ingenting om hur de hanterar säkerhetsbrister. Ett bolag som publicerar en säkerhetskontakt räknar åtminstone med att få veta om problem.
Vad lagen kräver av bolagen
I EU, där Sverige ingår, och i Storbritannien måste ett bolag anmäla en allvarlig personuppgiftsincident till tillsynsmyndigheten inom 72 timmar och informera drabbade användare när risken för dem är hög. I Sverige är tillsynsmyndigheten Integritetsskyddsmyndigheten (IMY). Du kan kontakta bolaget och begära registerutdrag (artikel 15 i GDPR) eller radering (artikel 17), och om bolaget inte svarar eller vägrar kan du lämna ett klagomål till IMY via deras e-tjänst. Bolaget ska svara utan onödigt dröjsmål och senast inom en månad. IMY kan inte radera uppgifter åt dig, så vänd dig till bolaget först. I USA har de flesta delstater också lagar om anmälan av dataintrång. I praktiken ignorerar små utländska aktörer ofta de här skyldigheterna, vilket är varför det är viktigare att själv kolla Have I Been Pwned än att vänta på ett mejl.
Den obekväma slutsatsen från 2024 och 2025 är att intim data i kompanjonappar bara är så säker som bolagets minst nogranna ingenjör. Det kan du inte granska - men du kan se till att en läcka inte leder tillbaka till ditt namn.